ISDT / الحوكمة وإدارة المخاطر والامتثال

الحوكمة والامتثال
التنظيمي

إطار حوكمة واحد. رؤية موحّدة للمخاطر. امتثال مستمر على مستوى المؤسسة.

موثوقةالتشغيل
مستدامةمسؤول
أصحاب مصلحة أقوىالثقة

ما نقدّمه

خدمات GRC

خدمات متكاملة في الحوكمة وإدارة المخاطر والامتثال مصمّمة لمؤسستكم، من تصميم الإطار حتى الضمان المستقل.

01 / خدمة

استشارات الحوكمة

أطر الحوكمة، وهياكل مجالس الإدارة واللجان، والسياسات ونماذج اتخاذ القرار المتوائمة مع الاستراتيجية.

اعرف المزيد ↖
02 / خدمة

إدارة المخاطر المؤسسية (ERM)

أطر المخاطر المؤسسية، وتقييمات المخاطر، وسجلاتها وخطط معالجتها المتوائمة مع ISO 31000 وCOSO ERM.

اعرف المزيد ↖
03 / خدمة

الامتثال التنظيمي

الامتثال للمتطلبات القانونية والتنظيمية والتعاقدية المحلية والإقليمية والدولية.

اعرف المزيد ↖
04 / خدمة

تكامل أنظمة الإدارة

منظومة حوكمة واحدة تدمج أنظمة إدارة ISO وعمليات GRC والمتطلبات التنظيمية.

اعرف المزيد ↖
05 / خدمة

السياسات والإجراءات والضوابط

سياسات وإجراءات تشغيل قياسية (SOPs) وضوابط تحوّل متطلبات الحوكمة والامتثال إلى ممارسة يومية.

اعرف المزيد ↖
06 / خدمة

الضوابط الداخلية

تصميم الضوابط المؤسسية والتشغيلية والمالية والتقنية وضوابط الامتثال، وربطها واختبار فعاليتها.

اعرف المزيد ↖
07 / خدمة

التدقيق الداخلي والضمان

عمليات تدقيق داخلي مستقلة ومراجعات امتثال وتقييمات نضج تقدّم ضماناً قائماً على الأدلة.

اعرف المزيد ↖

منظومة امتثال متكاملة

المعايير والأطر والمواءمة

نحوّل أفضل الممارسات العالمية والالتزامات الإقليمية إلى نظام GRC مصمّم لقطاعكم.

معايير ISO (الحوكمة وإدارة المخاطر والامتثال)

ISO9001إدارة الجودة
ISO14001الإدارة البيئية
ISO45001الصحة والسلامة المهنية
ISO/IEC27001أمن المعلومات
ISO22301استمرارية الأعمال
ISO/IEC20000-1إدارة خدمات تقنية المعلومات
ISO27701إدارة معلومات الخصوصية
ISO31000إدارة المخاطر
ISO37001إدارة مكافحة الرشوة
ISO37301إدارة الامتثال
ISO37000حوكمة المؤسسات
أخرى
معايير ISO
خاصة بالقطاع
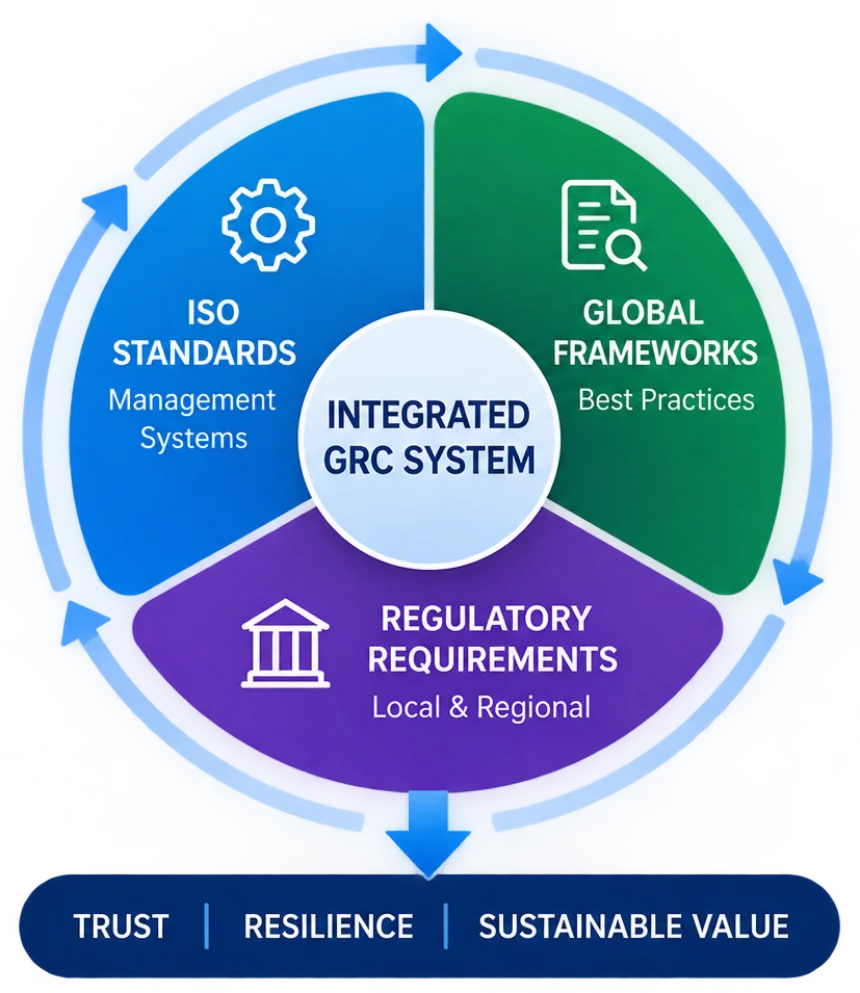
منظومة GRC متكاملة: معايير ISO والأطر العالمية والمتطلبات التنظيمية مجتمعةً لتعزيز الثقة والمرونة والقيمة المستدامة

الأطر العالمية وأفضل الممارسات

NISTCSF 2.0والأمن السيبراني
COBIT2019حوكمة تقنية المعلومات
COSOERMإدارة المخاطر المؤسسية
PCI DSSصناعة بطاقات الدفع
SCFإطار الضوابط الأمنية
NFPAالسلامة من الحرائق وسلامة الأرواح (قطاعات مختارة)
GDPRحماية البيانات والخصوصية
GRIإعداد تقارير الاستدامة

المتطلبات التنظيمية الإقليمية

NCA / NCSAالأمن السيبراني (السعودية)
SDAIAالبيانات والذكاء الاصطناعي (السعودية)
SAMA(حيثما ينطبق) (السعودية)
ZATCAالزكاة والضريبة والامتثال (المملكة العربية السعودية)
الأردنيةاللوائح
الإماراتالمتطلبات التنظيمية
لوائح إقليمية أخرىالجهات التنظيمية (قطر، البحرين، عُمان، وغيرها)

آلية عملنا

منهجيتنا

مسار منظّم من التقييم إلى التحسين المستمر، مبني حول سياق مؤسستكم.

01

الحوكمة

تحديد الاستراتيجية والسياسات والأهداف والمساءلة على مستوى المؤسسة.

عرض التفاصيل +
02

التحديد

رسم العمليات وأصحاب المصلحة والالتزامات والمعايير والمخاطر.

عرض التفاصيل +
03

التقييم

تقييم المخاطر المؤسسية ومخاطر الصحة والسلامة والبيئة والمخاطر السيبرانية والبيئية ومخاطر الامتثال.

عرض التفاصيل +
04

الضبط

تصميم السياسات والإجراءات والضوابط الفنية وتطبيقها.

عرض التفاصيل +
05

الامتثال

المواءمة مع معايير ISO والقوانين واللوائح والأطر القطاعية.

عرض التفاصيل +
06

الضمان

مراقبة الأداء من خلال مؤشرات الأداء الرئيسية (KPIs) والتدقيق ومراجعة الإدارة.

عرض التفاصيل +
07

التحسين

دفع الإجراءات التصحيحية والدروس المستفادة والتحسين المستمر.

عرض التفاصيل +

ابدأوا المحادثة

حوّلوا أنظمة الإدارة المجزّأة إلى
حوكمة مؤسسية متكاملة.

تعاونوا مع ISDT Consultants لتصميم إطار GRC وتطبيقه بما يحقق قيمة طويلة الأمد ومستقبلاً أكثر أماناً ومرونة.

للأفرادعمليات أكثر أماناًالأعمالمؤسسات أقوىالمجتمعمستقبل أكثر مرونة
error:
Scroll to Top