ISDT / الثقة الرقمية والأمن السيبراني

الثقة الرقمية
والأمن السيبراني

حماية المعلومات. تعزيز المرونة السيبرانية. تمكين نمو رقمي موثوق.

تساعد ISDT المؤسسات على حوكمة وإدارة مخاطر أمن المعلومات والأمن السيبراني والخصوصية والحوسبة السحابية والتقنية، من خلال أطر متكاملة تتوافق مع أهداف الأعمال والمعايير الدولية والمتطلبات التنظيمية.

عملياتالتشغيل
أنظمةمرنة
مستقبلواثق

ما نقدّمه

خدمات الثقة الرقمية

خدمات الحوكمة وأمن المعلومات والخصوصية والحوسبة السحابية والمرونة السيبرانية التي تبني ثقة رقمية دائمة.

01 / خدمة

نظام إدارة أمن المعلومات (ISMS) وISO/IEC 27001

تصميم وتطبيق أنظمة إدارة أمن المعلومات القائمة على المخاطر وصولًا إلى الجاهزية للحصول على الشهادة.

اعرف المزيد ↖
02 / خدمة

حوكمة الأمن السيبراني

هياكل حوكمة تحدد المساءلة والإشراف وصنع القرار في مجال الأمن السيبراني.

اعرف المزيد ↖
03 / خدمة

تقييم المخاطر السيبرانية

تقييم التهديدات السيبرانية ونقاط الضعف والآثار على الأعمال والضوابط، ثم معالجتها وفق الأولوية.

اعرف المزيد ↖
04 / خدمة

NIST CSF ونضج الأمن السيبراني

تقييمات نضج الأمن السيبراني وخرائط طريق التحسين باستخدام NIST CSF 2.0 والأطر المعترف بها.

اعرف المزيد ↖
05 / خدمة

الخصوصية وحماية البيانات

حوكمة الخصوصية وضوابط حماية البيانات بما يتوافق مع التشريعات المعمول بها ومبادئ GDPR وأطر ISO.

اعرف المزيد ↖
06 / خدمة

أمن الحوسبة السحابية وحوكمتها

أطر الحوكمة والمخاطر والضوابط للبيئات السحابية بما يتوافق مع ISO/IEC 27017 و27018.

اعرف المزيد ↖
07 / خدمة

حوكمة تقنية المعلومات وإدارة خدماتها

حوكمة تقنية المعلومات وإدارة خدماتها بما يتوافق مع أهداف الأعمال من خلال COBIT وISO/IEC 20000-1.

اعرف المزيد ↖
08 / خدمة

المرونة السيبرانية والجاهزية للحوادث

إعداد مؤسستكم للاستجابة للحوادث السيبرانية والتعافي منها.

اعرف المزيد ↖

بنية الثقة الرقمية

المعايير والأطر والمواءمة

نعمل على مواءمة حوكمة أمن المعلومات والخصوصية والتقنية مع المعايير الدولية والأطر المعترف بها واللوائح الإقليمية المعمول بها.

معايير ISO (الثقة الرقمية والأمن السيبراني)

ISO/IEC27001أمن المعلومات
ISO/IEC27017أمن الحوسبة السحابية
ISO/IEC27018حماية المعلومات الشخصية (PII) في السحابة
ISO/IEC27701إدارة معلومات الخصوصية
ISO22301استمرارية الأعمال
ISO/IEC20000-1إدارة خدمات تقنية المعلومات
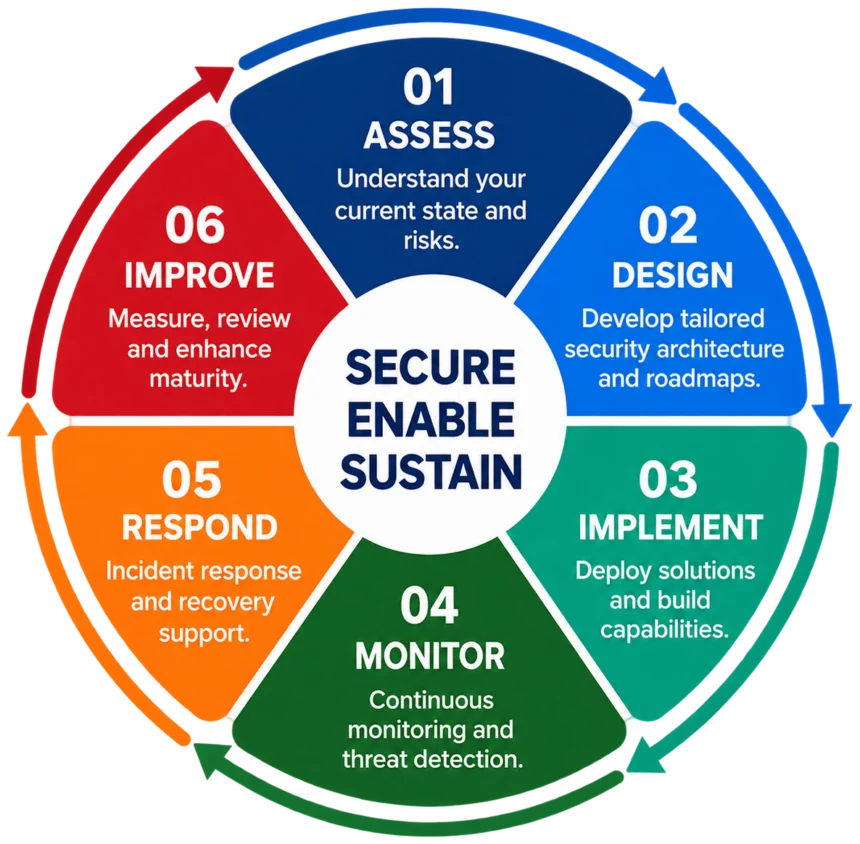
الحماية والتمكين والاستدامة: التقييم والتصميم والتنفيذ والمراقبة والاستجابة والتحسين

الأطر العالمية وأفضل الممارسات

NISTCSF 2.0 للأمن السيبراني
COBIT2019 لحوكمة تقنية المعلومات
GDPRحماية البيانات والخصوصية
PCI DSSصناعة بطاقات الدفع

المتطلبات التنظيمية الإقليمية

NCA / NCSAالأمن السيبراني (السعودية)
SDAIAالبيانات والذكاء الاصطناعي (السعودية)
SAMA(حيثما ينطبق) (السعودية)
لوائح إقليمية أخرىلوائح الأمن السيبراني المعمول بها

آلية عملنا

منهجيتنا في الثقة الرقمية

مسار منظّم لتأمين عملياتكم الرقمية وتمكينها واستدامتها.

01

التقييم

فهم وضعكم الحالي وأصولكم المعلوماتية ومخاطركم السيبرانية.

عرض التفاصيل +
02

الحوكمة

تحديد المساءلة والسياسات والإشراف وخارطة طريق الأمن.

عرض التفاصيل +
03

الحماية

تطبيق الضوابط التي تحمي المعلومات والخصوصية والحوسبة السحابية وخدمات تقنية المعلومات.

عرض التفاصيل +
04

المراقبة

المراقبة المستمرة للضوابط ومؤشرات الأداء والمخاطر الرئيسية (KPIs/KRIs) والتهديدات الناشئة.

عرض التفاصيل +
05

الاستجابة

دعم الاستجابة للحوادث والتصعيد والتعافي.

عرض التفاصيل +
06

التحسين

قياس مستوى نضج الأمن ومراجعته وتعزيزه.

عرض التفاصيل +

ابدأوا المحادثة

اجعلوا الثقة الرقمية جزءًا من
كل مستوى في مؤسستكم.

اعقدوا شراكة مع ISDT Consultants لحوكمة مخاطر أمن المعلومات والخصوصية والحوسبة السحابية والمخاطر السيبرانية عبر أطر متكاملة تتوافق مع أعمالكم ومتطلباتكم التنظيمية.

الأمنمعلومات محميةالمرونة المؤسسيةعمليات جاهزة سيبرانيًاالثقةأصحاب مصلحة واثقون
error:
Scroll to Top